
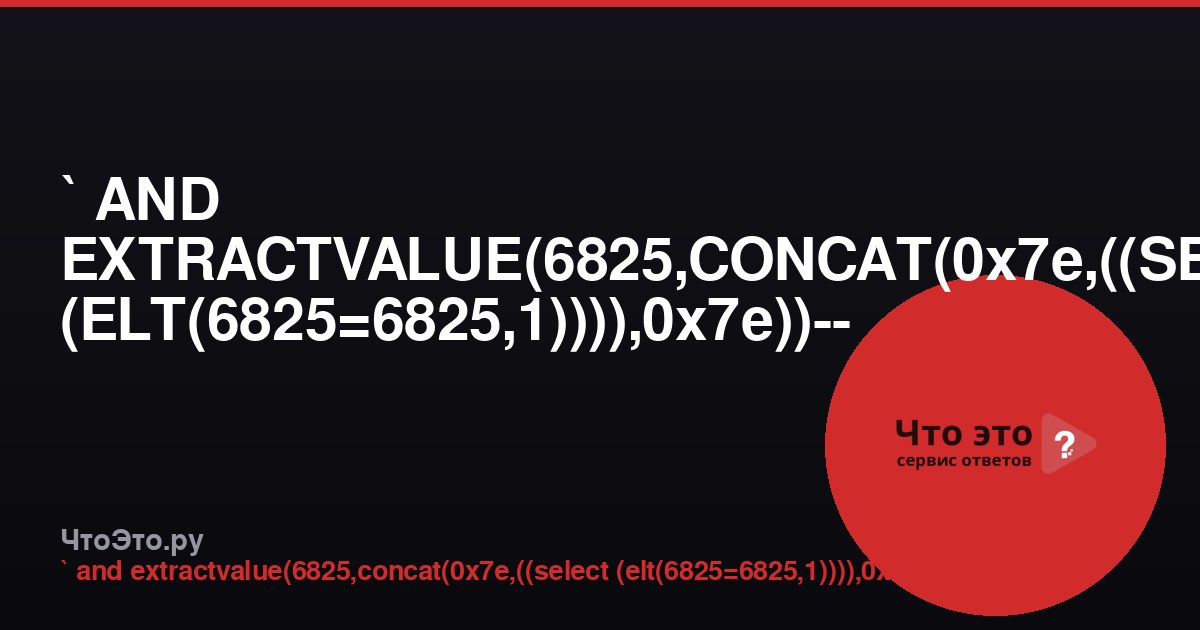
Что это за строка?
Строка ` AND EXTRACTVALUE(6825,CONCAT(0x7e,((SELECT (ELT(6825=6825,1)))),0x7e))-- - представляет собой классический пример error-based SQL-инъекции (инъекции на основе ошибок) для СУБД MySQL. Такие конструкции используют для извлечения данных из базы через провоцирование ошибок, текст которых содержит результат подзапроса. Подобные строки часто встречаются в логах веб-серверов, в попытках взлома и в учебных материалах по безопасности.
Разбор по частям
1. Обратная кавычка (`)
Символ обратной кавычки в MySQL используется для экранирования идентификаторов (имён таблиц, столбцов). В данном случае он, вероятно, служит для разрыва исходного SQL-запроса и внедрения дополнительного условия. Злоумышленник предполагает, что запрос уже содержит незакрытую кавычку, и добавляет свою конструкцию.
2. AND
Логический оператор AND добавляет условие к существующему запросу. Если исходный запрос был, например, SELECT * FROM users WHERE id = '$input', то после подстановки получится WHERE id = '' AND EXTRACTVALUE(...)-- -. Это позволяет внедрить вызов функции, которая вызовет ошибку.
3. EXTRACTVALUE(6825, CONCAT(...))
EXTRACTVALUE — встроенная функция MySQL, предназначенная для извлечения значения из XML-документа. Она принимает два аргумента: XML-строку и XPath-выражение. Если XPath-выражение некорректно, функция генерирует ошибку с указанием переданного значения. В инъекциях эту функцию используют для принудительного вывода данных в сообщении об ошибке.
Первый аргумент 6825 — произвольное число, которое не является корректным XML. Второй аргумент — CONCAT(0x7e, ((SELECT (ELT(6825=6825,1)))), 0x7e) — конкатенация тильды (0x7e — ASCII-код символа ~), результата подзапроса и ещё одной тильды. Тильды служат маркерами, чтобы облегчить поиск вывода в тексте ошибки.
4. (SELECT (ELT(6825=6825,1)))
Внутренний подзапрос использует функцию ELT. ELT(N, str1, str2, ...) возвращает строку с номером N из списка. В данном случае ELT(6825=6825,1) — условие 6825=6825 всегда истинно (возвращает 1), поэтому ELT(1,1) вернёт 1. Это простейшая проверка, которая гарантирует, что подзапрос выполнится без ошибок и вернёт предсказуемое значение. В реальных атаках вместо 1 может быть, например, SELECT password FROM users LIMIT 1, и тогда ошибка EXTRACTVALUE выведет это значение.
5. 0x7e
0x7e — шестнадцатеричное представление символа ~ (тильда). В MySQL строки можно задавать в hex-формате. Тильда используется как разделитель, чтобы отделить полезную нагрузку от остального текста ошибки.
6. -- -
Два дефиса и пробел (-- ) — это комментарий в SQL, который игнорирует оставшуюся часть исходного запроса. Дефис в конце (-) добавлен для надёжности, чтобы комментарий точно сработал, даже если после него нет пробела.
Как это работает вместе
При подстановке в уязвимый запрос конструкция вызывает ошибку EXTRACTVALUE. Сообщение об ошибке будет содержать второй аргумент, то есть строку вида ~1~ (если подзапрос вернул 1). В реальной атаке вместо 1 могло бы быть имя пользователя, пароль или другой фрагмент данных. Злоумышленник, анализируя текст ошибки, может извлечь эти данные.
Зачем это нужно злоумышленнику?
Error-based SQL-инъекции позволяют получать информацию из базы данных, даже если приложение не выводит результаты запроса на экран. Ошибки СУБД часто отображаются в ответе сервера (особенно в режиме отладки), и это становится каналом утечки. Описанная конструкция — лишь один из многих шаблонов, используемых автоматическими сканерами уязвимостей (например, sqlmap) для проверки возможности инъекции и извлечения данных.
Как защититься?
- Используйте параметризованные запросы (prepared statements). Это самый надёжный способ предотвратить SQL-инъекции: данные передаются отдельно от SQL-кода и не могут изменить структуру запроса.
- Экранируйте специальные символы. Если по каким-то причинам нельзя использовать подготовленные выражения, применяйте функции экранирования, предоставляемые драйвером БД (например,
mysqli_real_escape_stringв PHP). - Ограничьте права пользователя БД. Веб-приложение должно подключаться к базе под учётной записью с минимально необходимыми привилегиями (обычно только SELECT, INSERT, UPDATE, DELETE для конкретных таблиц).
- Отключите вывод ошибок СУБД в продакшене. Сообщения об ошибках не должны попадать к конечному пользователю; логируйте их на сервере.
- Регулярно проводите аудит безопасности. Используйте сканеры уязвимостей и code review для выявления потенциальных инъекций.
Заключение
Рассмотренная строка — типичный пример error-based SQL-инъекции, эксплуатирующей функции MySQL EXTRACTVALUE и ELT. Понимание механики таких атак помогает разработчикам и администраторам лучше защищать свои приложения. Никогда не пренебрегайте базовыми мерами безопасности: параметризация запросов и ограничение прав доступа сводят риск инъекций к минимуму.
Комментарии
—Войдите, чтобы оставить комментарий